
Keymous+

Keymous+ referido internamente como KMP Group es un colectivo hacktivista se cree que emergió a finales de 2023 en el norte de África y que, en menos de tres años, se ha convertido en el actor que más ataques DDoS reivindica de todo el ecosistema hacktivista global. La historia de Keymous+ es, en cierto modo, la historia de cómo el hacktivismo moderno se ha diluido en algo distinto: ni activismo puro, ni solo cibercrimen, sino un híbrido en el que la ideología sirve de gancho para vender servicios de ataque y las alianzas duran lo que tarda en cambiar el tablero geopolítico.
El grupo apareció en noviembre de 2023 con un ataque DDoS contra el portal nacional de visados electrónicos de Marruecos. De acuerdo con diferentes informes, Keymous+ tiene sus raíces en Argelia y cristalizó alrededor de dos presiones simultáneas: las tensiones cibernéticas históricas entre Argelia y Marruecos, y el estallido del conflicto de Gaza en octubre de 2023. El grupo se presentó desde el principio bajo el lema "Hack for Humanity" y enmarcó sus primeras operaciones como actos de solidaridad con Palestina. Una entrevista de 2026 con un representante del grupo confirmó que miembros fundadores perdieron a personas cercanas en la guerra de Palestina y que ese fue uno de los catalizadores para la formación del colectivo.
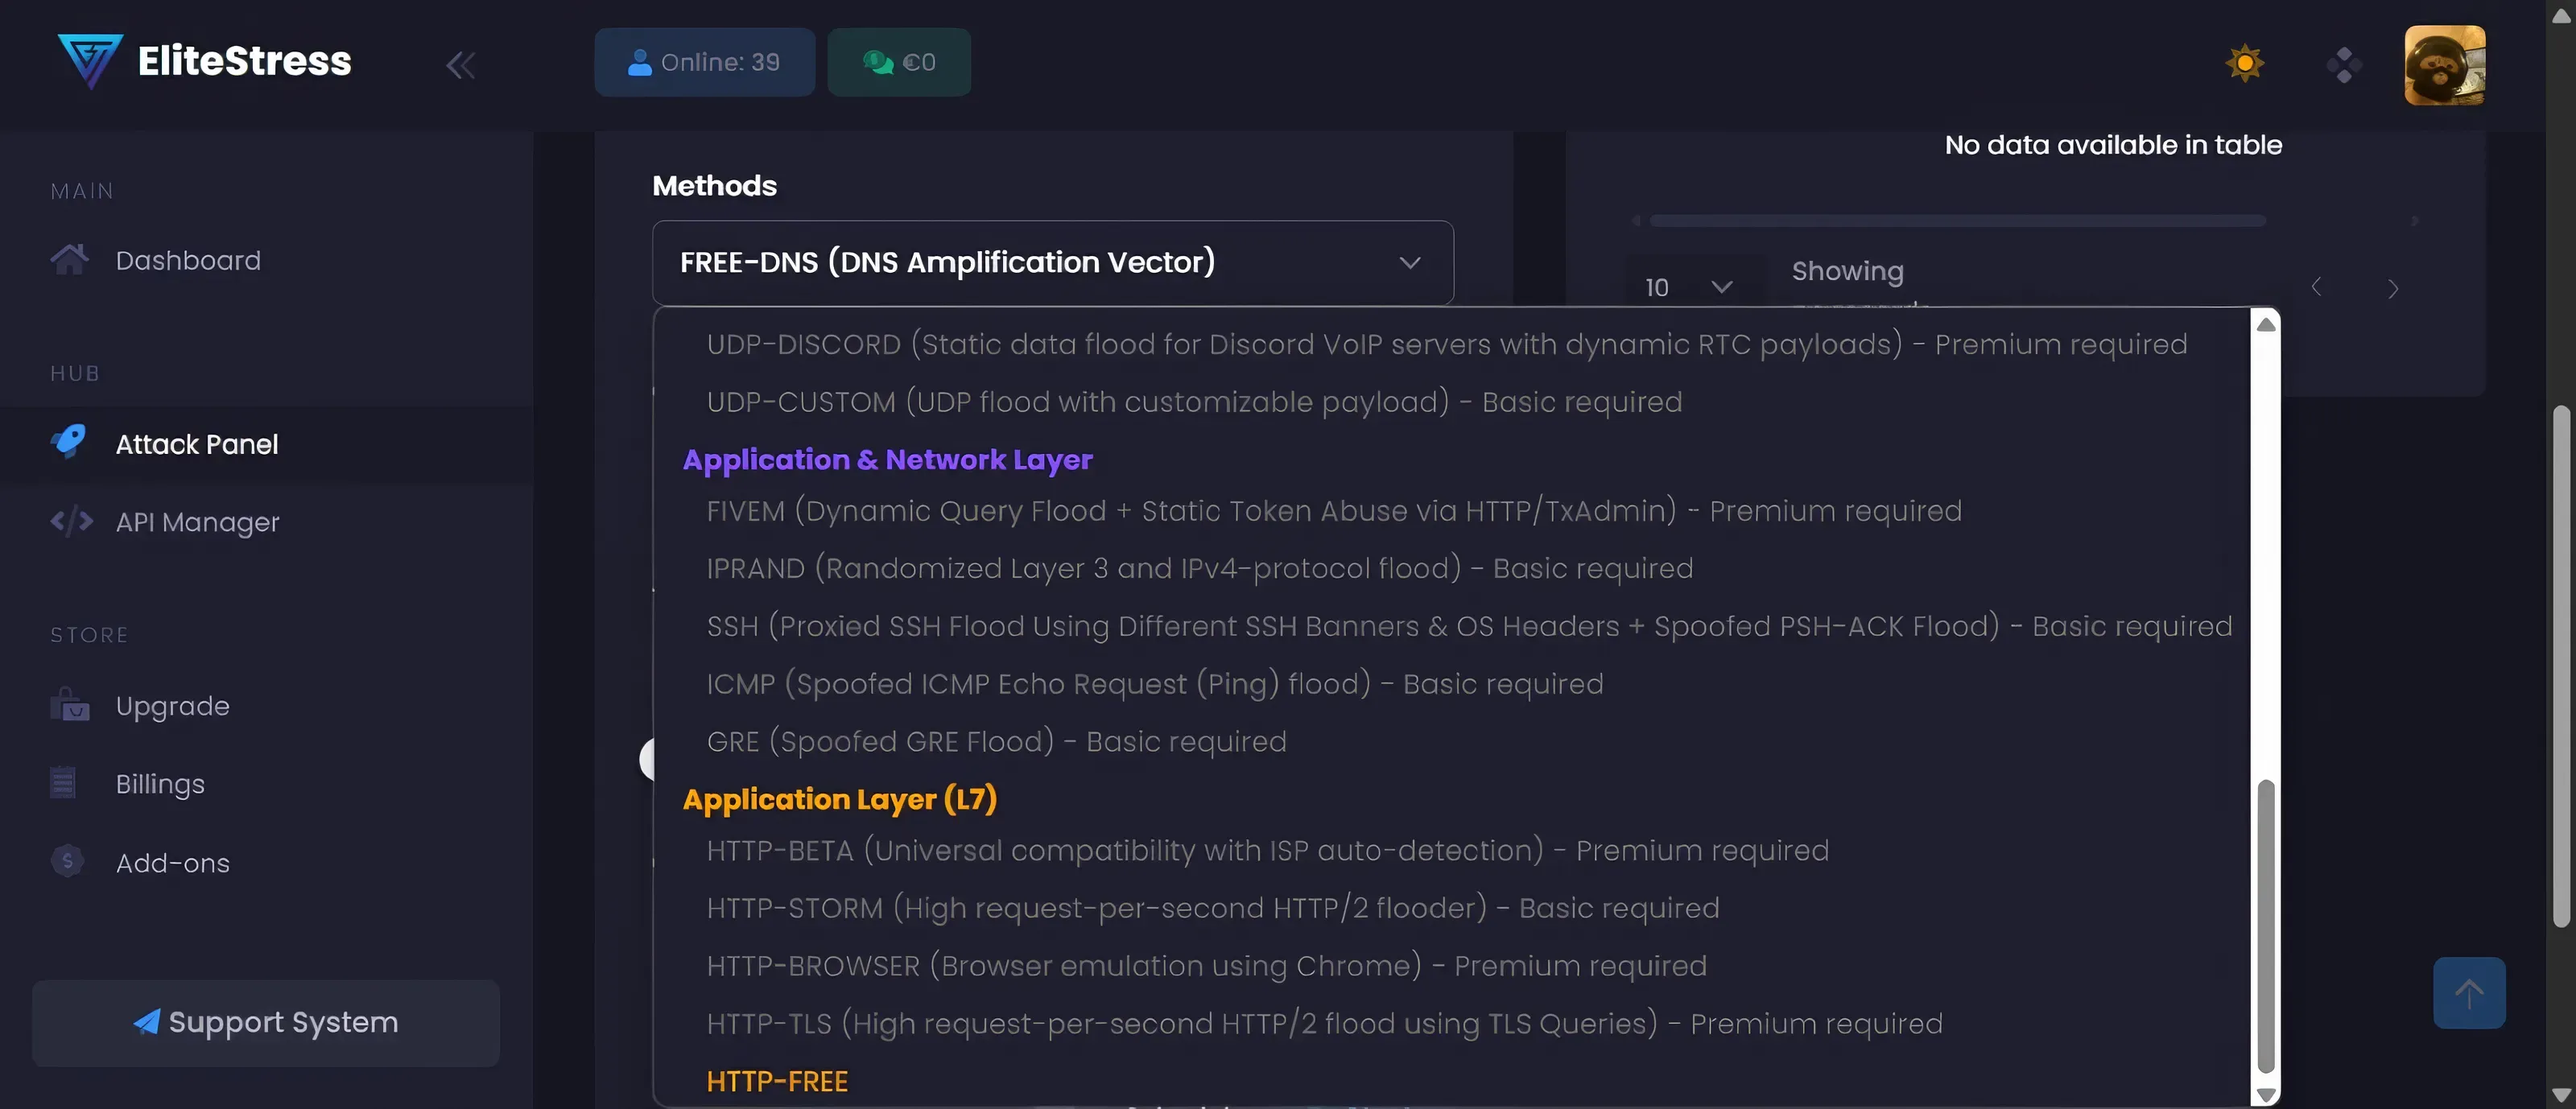
Ahora bien, la fachada humanitaria se agrieta rápido cuando uno mira la estructura real. Keymous+ opera bajo un modelo híbrido que describe con precisión quirúrgica: una plataforma de DDoS-as-a-Service (DaaS) camuflada tras una marca hacktivista. El grupo mantiene una relación de nivel operador con EliteStress, un stresser comercial que ofrece suscripciones desde 15 € al día hasta 2.100 € al mes, accesibles mediante un bot de Telegram que reduce la barrera técnica a prácticamente cero. Los canales del grupo promocionan EliteStress con un lenguaje que suena más a marketing de proveedor que a comunicación activista: garantías de uptime, potencia de ataque, estabilidad del servicio. Si uno necesitaba una prueba más de que esto es negocio, la tiene.
La victimología es amplia pero no aleatoria. El grupo sigue un patrón que los investigadores describen como "alineamiento oportunista": los flashpoints geopolíticos marcan la dirección general, y dentro de esa dirección se priorizan infraestructuras de alta visibilidad. Los cinco países más atacados son Marruecos, Arabia Saudí, Sudán, India y Francia. Por sectores, gobierno y administración pública encabeza la lista, seguido de hostelería y turismo, transporte y logística, servicios financieros y telecomunicaciones. Entre los incidentes notables figuran ataques contra entidades bancarias saudíes (CYFIRMA, julio 2025), objetivos gubernamentales franceses, portales de la administración marroquí y, tras la Operación Epic Fury, múltiples objetivos en EE.UU., Israel, Emiratos Árabes Unidos, Dinamarca, Suecia, Alemania, España, Países Bajos y Reino Unido.
Hablando de alianzas, Keymous+ es probablemente el actor con la red de contactos más promiscua del ecosistema hacktivista actual: más de 70 grupos aliados documentados, incluyendo NoName057(16), Mr Hamza, Dark Storm Team, DDoS54, AnonSec, Moroccan Dragons, Anonymous Gaza, Anonymous Algeria y DieNet, entre otros.
En cuanto a su posicionamiento ideológico, la inconsistencia es la norma. CybelAngel documenta que Keymous+ carece de coherencia ideológica: proclama eslóganes como "Hack for Humanity" mientras se alinea con campañas tan dispares como #OpIsrael, #OpIndia y #OpLithuania, y participa tanto en el ecosistema pro-palestino como en el pro-ruso. Esta plasticidad no es un bug: es la característica definitoria del modelo de negocio híbrido. La causa del momento proporciona la narrativa; EliteStress proporciona los ingresos.


Primera actividad
País de origen
Bibliografía
- 01FalconFeeds.io - Keymous Plus DDoS Empire: Global Cyber Disruptionhttps://falconfeeds.io/blogs/keymous-plus-hacktivist-ddos-empire-global-cyber-disruption
- 02Hacktivist Groups Attacking U.S. Companies & Military Domains Following Attacks on Iran | Cyber Security Newshttps://cybersecuritynews.com/hacktivist-groups-attacking-u-s-companies-military-domains
- 03Keymous+ Group (PDF) | Orange Cyberdefense - Cyber Intelligence Bureauhttps://www.orangecyberdefense.com/fileadmin/global/CyberIntelligenceBureau/Gangs_Investigations/Keymous/Keymous_Plus_Group.pdf
- 04Keymous+ group fuels surge in global DDoS hacktivist attacks | CyberSixthttps://cybersixt.com/a/guff3p0qf4_0KImtdsF9qE
- 05Keymous+ Hacker Group Claims 700+ DDoS Attacks Around The Globe | Cyber Security Newshttps://cybersecuritynews.com/keymous-hacker-group-claims-700-ddos-attacks
- 06Keymous+ Hacker Group: A Rising Threat in Global Cyberattacks | LinkedInhttps://www.linkedin.com/pulse/keymous-hacker-group-rising-threat-global-cyberattacks-zcu8c
- 07Keymous+ North African Hybrid Hacktivist Collective / DDoS-as-a-Service | CyberWarrior76 (Substack)https://cyberwarrior76.substack.com/p/keymous-north-african-hybrid-hacktivist
- 08Keymous+ Threat Actor Profile | NETSCOUT ASERThttps://www.netscout.com/blog/asert/keymous-threat-actor-profile
- 09Keymous+: A New Hacktivist Collective or a DDoS-as-a-Service Brand? | Radwarehttps://www.radware.com/blog/threat-intelligence/keymous-plus-a-new-hacktivist-collective-or-a-ddos-as-a-service-brand
- 10Keymous+: The Hacktivist Collective Redefining DDoS Warfare | CybelAngelhttps://cybelangel.com/blog/keymous-ddos-warfare