

Bring Your Own Vulnerable Driver (BYOVD) es una técnica en la que el atacante carga un driver legítimo el cual es vulnerable, con el objetivo de abusar de él con privilegios elevados. En vez de usar un driver malicioso propio, aprovecha uno firmado y confiable que contiene una vulnerabilidad, normalmente que presenta algún camino a la ejecución de instrucciones desde el lado del kernel. Eso le permite ir más allá del lado del usuario, interfiriendo con herramientas de seguridad, mejorando capacidades y alcance, y, en algunos casos, desactivar defensas antes de ejecutar el resto de la cadena de ataque.
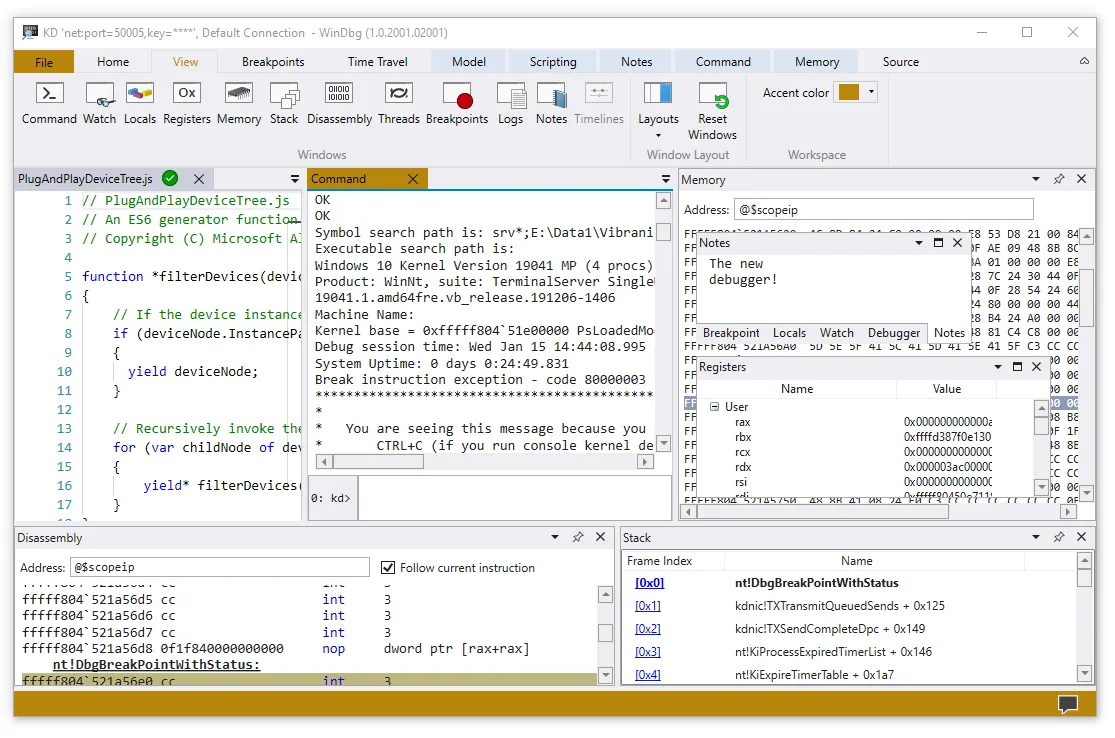
Lo interesante de BYOVD es que no necesita un driver "malicioso" para ser efectivo, solo hace falta un componente firmado, confiable y vulnerable. Una vez cargado en el sistema, el atacante puede usarlo para terminar procesos protegidos, eliminar la telemetría de un EDR o bloquear parte de la actividad defensiva del sistema. Por eso se ha convertido en una técnica muy frecuente en campañas de ransomware y en operaciones donde el objetivo es dejar la máquina ciega antes de cifrar o moverse lateralmente.
En entornos de CTI, BYOVD se ha vuelto una señal bastante seria porque representa un paso claro hacia la evasión de defensas a nivel kernel. Su abuso obliga a mirar no solo el malware final, sino también los controladores legítimos que pueden ser explotados por el adversario. En otras palabras, el problema no es solo el binario malicioso, sino también el ecosistema de drivers válidos que puede ser reutilizado contra el propio sistema.

Bibliografía
- 01"Kaspersky Encyclopedia — What is "Bring Your Own Vulnerable Driver" (BYOVD)?"https://encyclopedia.kaspersky.com/glossary/bring-your-own-vulnerable-driver-byovd/
- 02Security.com / Symantec Threat Hunter Team — The BYOVD Epidemic: How Attackers Are Weaponizing ...https://www.security.com/threat-intelligence/byovd-vulnerable-drivers