
LOLBins (Living Off the Land Binaries) son binarios y scripts legítimos del sistema que los atacantes aprovechan para ejecutar acciones maliciosas sin necesidad de introducir herramientas ruidosas. Hablamos de binarios y herramientas presentes de forma nativa o instaladas legítimamente, como PowerShell, WMI, certutil o bitsadmin, que pueden ser aprovechadas para descargar payloads, ejecutar código, persistir o moverse dentro de un entorno.
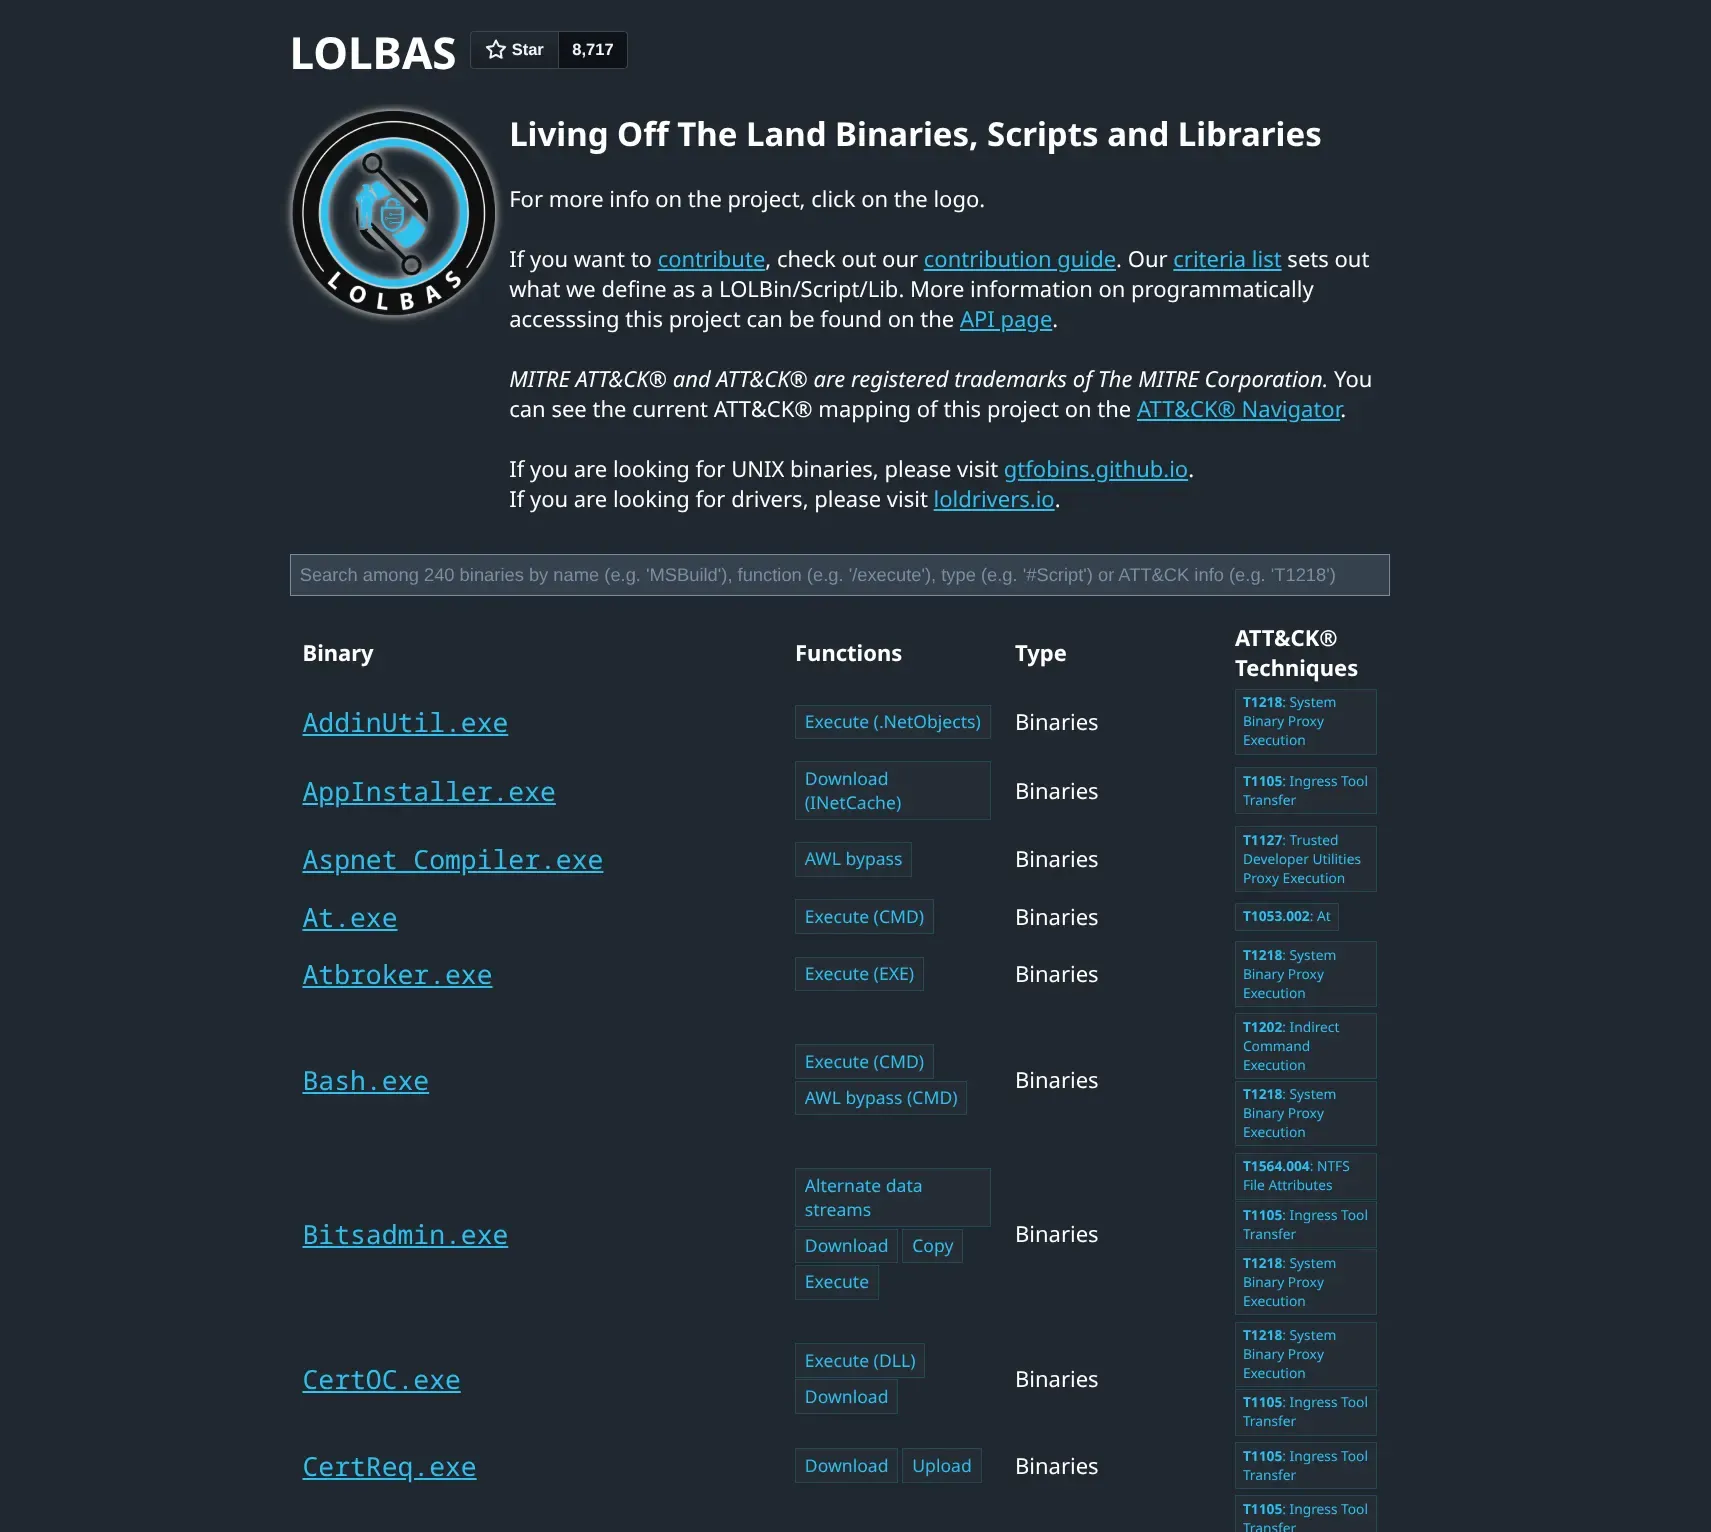
Como pertenecen al sistema operativo, su uso no llama tanto la atención como el de un ejecutable desconocido, lo que permite mezclar actividad maliciosa con administración legítima. Esto los hace especialmente útiles para acceso inicial, ejecución, reconocimiento, exfiltración y persistencia, sobre todo en entornos donde la detección por firma ya no basta. Sin embargo, en la actualidad, la mayoría de soluciones defensivas como antivirus y EDRs detectan mediante las reglas por defecto el abuso y explotación de estas herramientas.
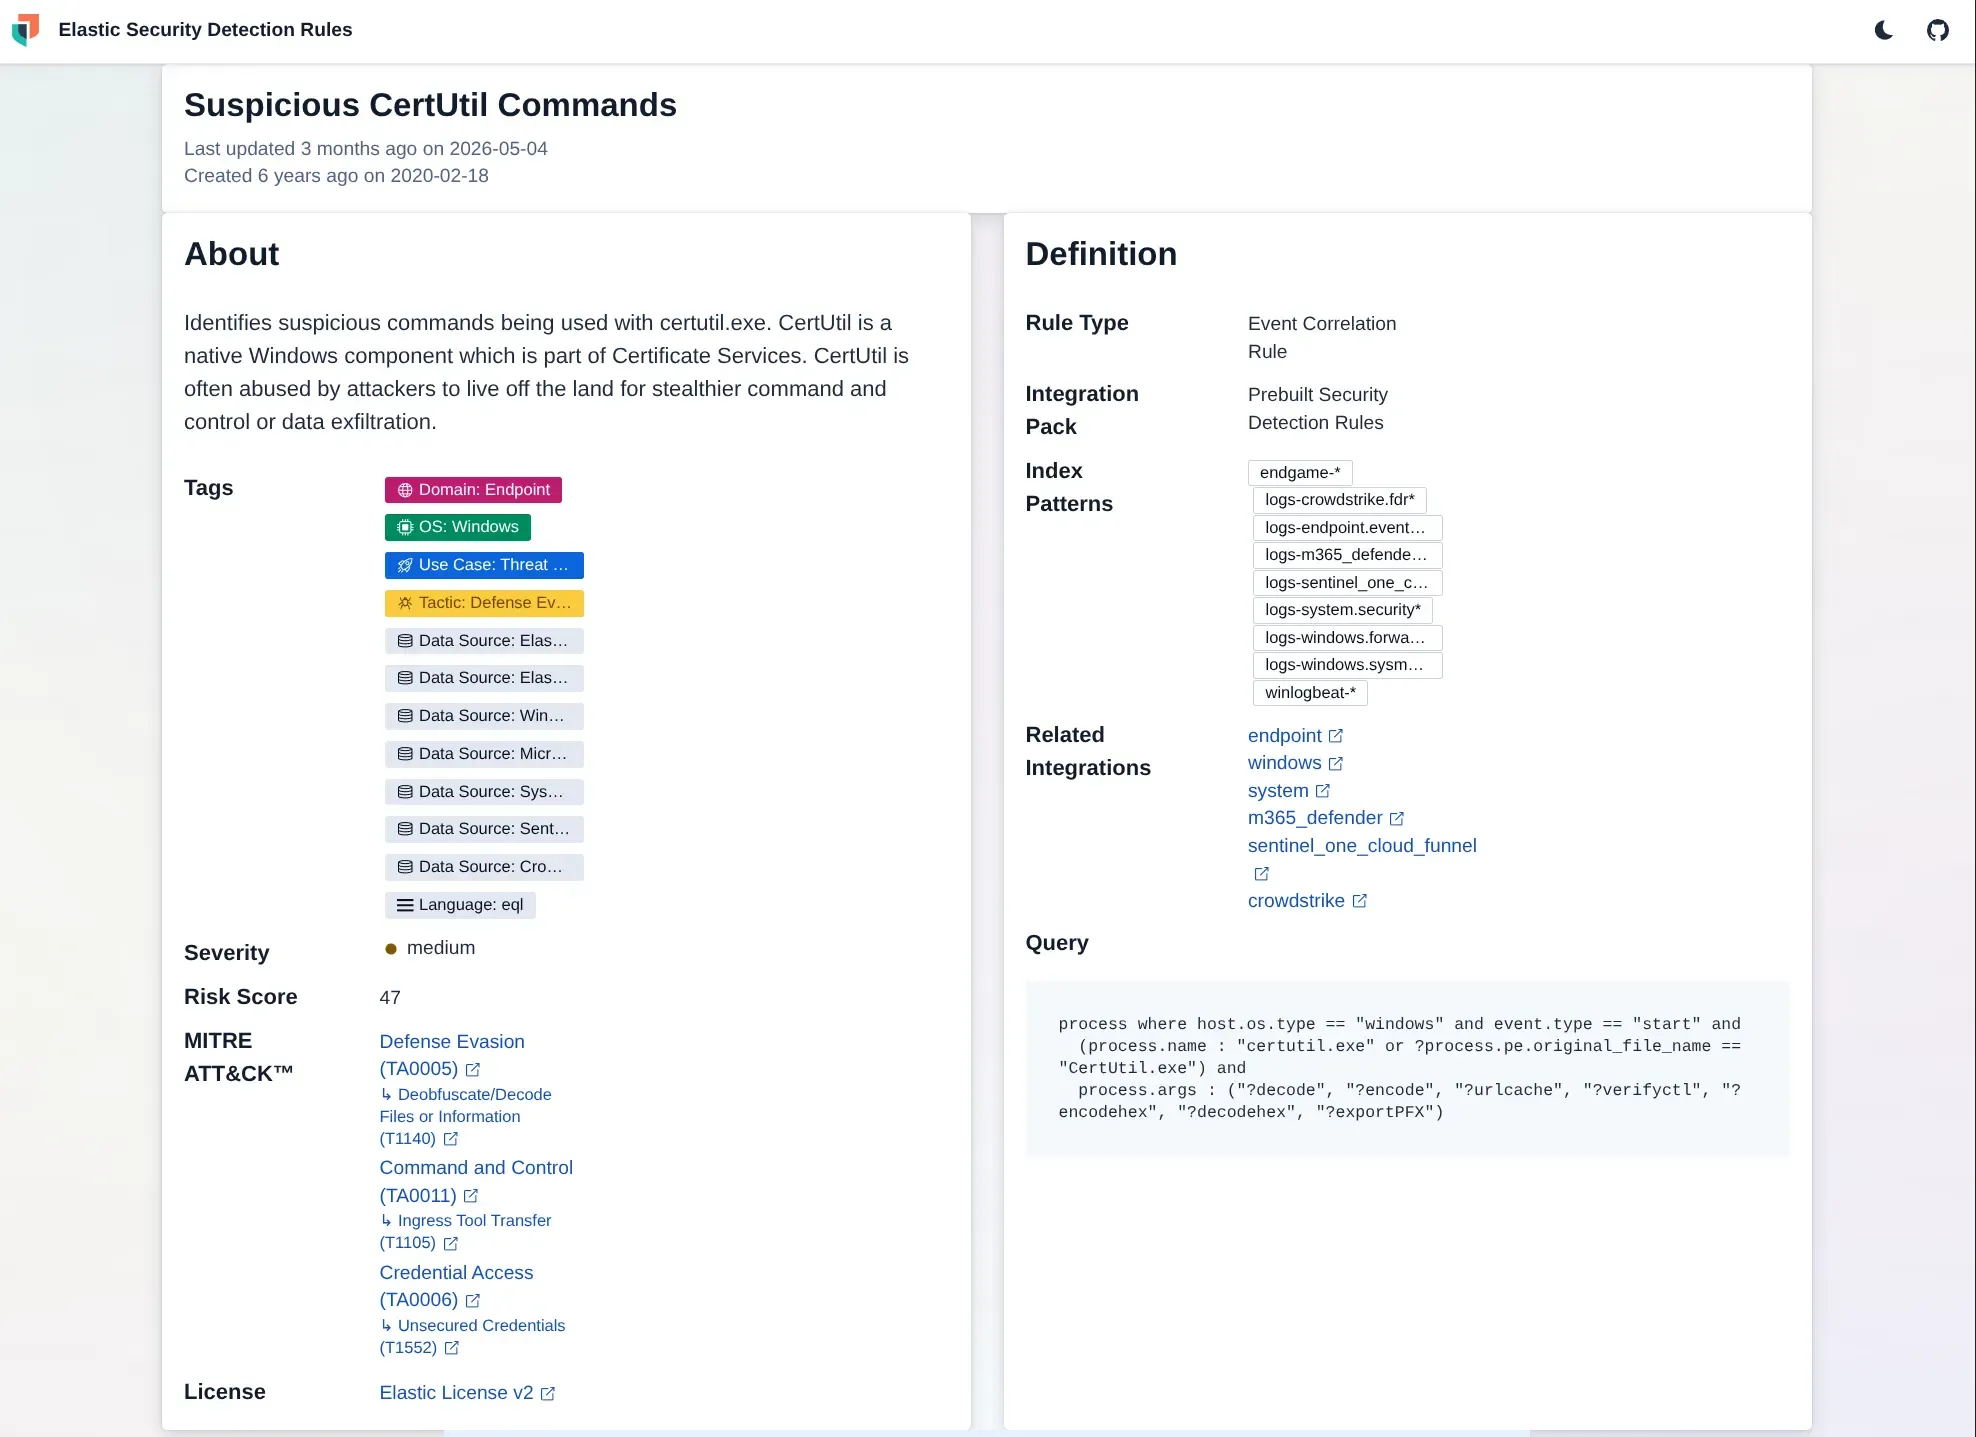
Desde una perspectiva defensiva, los LOLBins son especialmente molestos porque obligan a vigilar cómo se usan, no solo qué son. El mismo binario puede ser legítimo o malicioso según el contexto, así que la detección depende mucho del comportamiento, del usuario que lo ejecuta y del resto de la cadena de actividad. Por eso siguen siendo uno de los pilares más usados por actores que buscan vivir "de lo que ya hay" dentro del sistema comprometido.