
C2, también conocido como CnC o Command and Control (Mando y control en español), se refiere al tipo de infraestructura o software que un atacante utiliza para gestionar y manejar los equipos que ha comprometido, normalmente en la fase de post-explotación, utilizando el modelo de comunicaciones cliente-servidor.
Etimología
El término "Command and Control", traducido al español como "Mando y Control", se origina en el ámbito militar, al igual que otros términos como "Red Team" y "Blue Team". En dicho contexto, se refiere al ejercicio de autoridad de un mando de operaciones sobre las fuerzas asignadas a una misión. En ciberseguridad, este término se utiliza de manera análoga, ya que un atacante gestiona y dirige los equipos comprometidos mediante este tipo de herramientas, estableciendo una estructura de mando similar a la militar.
C2
En la actualidad, los atacantes aprovechan las capacidades y características de los C2 para agilizar las acciones posteriores a la explotación, como el exfiltrado de información, pivotar a otros equipos o realizar un reconocimiento más exhaustivo de la red.
Las instancias de C2 se suelen encontrar en la nube, donde el atacante posee una infraestructura que contiene el servidor, el cual será el maestro y dónde se conectará el esclavo/cliente, en este caso el equipo comprometido. El tipo y canal de comunicación más habitual suele ser el tráfico DNS o HTTP/HTTPS, aunque cada C2 puede utilizar diversos métodos.
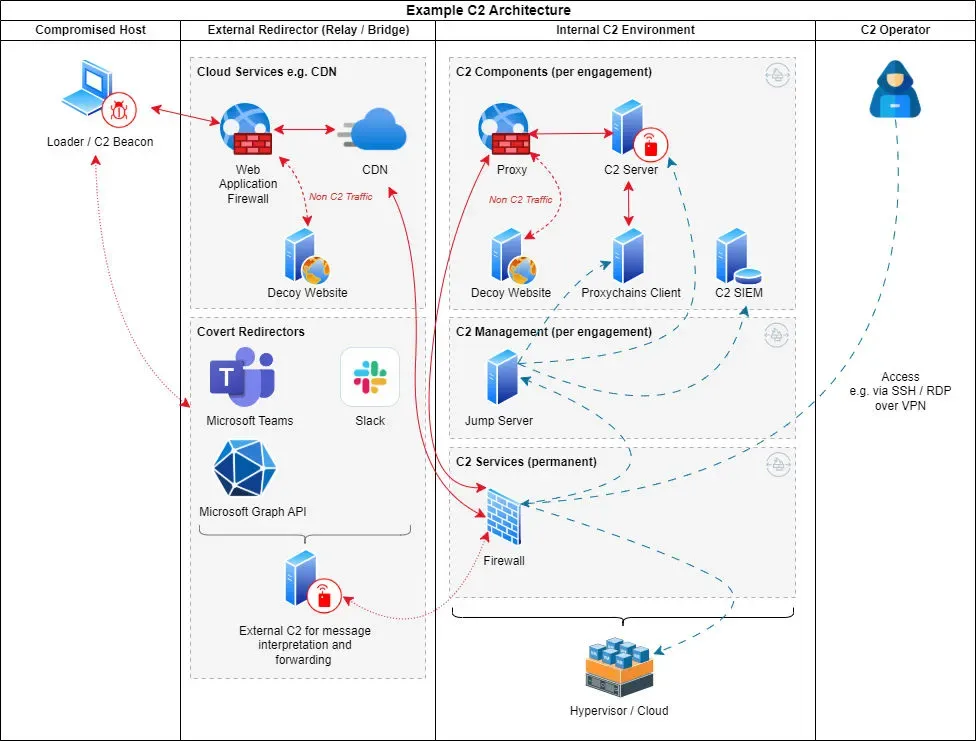
Uno de los aspectos donde este tipo de software suele poner el foco es en la evasión de medidas de seguridad y la detección por parte de herramientas de seguridad. Por ejemplo, uno de los objetivos de un APT es que el compromiso de los equipos perdure en el tiempo, con la finalidad de extraer la mayor cantidad de información posible, mezclándose con el tráfico normal de la red.
Esto es posible gracias a las características que implementan los C2, como el cifrado de la información, tipo de arquitectura (CDNs, plataformas legítimas, etc) y técnicas de evasión.
Cobalt Strike
Cobalt Strike es el C2 por excelencia, conocido a nivel mundial y utilizado por multitud de APTs (APT29 y APT41), es una herramienta legítima de uso empresarial que se observa constantemente en ciberataques de diversa índole. Se caracteriza por su flexibilidad y por el uso de agentes o "beacons".
Un agente de Cobalt Strike es similar a un payload convencional (ej. Meterpreter) y es el encargado de establecer las comunicaciones entre el equipo comprometido y el C2. Los agentes son maleables y pueden implementar diversas funciones personalizadas que alteran el comportamiento del agente según las necesidades del atacante.
Cobalt Strike incluye una colección de herramientas conocida como Arsenal Kit, las cuales permiten imitar técnicas utilizadas por atacantes reales durante la emulación de adversarios, como ocultar el agente en memoria mientra no se utiliza.
AdaptixC2
AdaptixC2 es un framework de Command and Control orientado a operaciones ofensivas y ejercicios de Red Team. Se caracteriza por su diseño modular y por la posibilidad de adaptar tanto la infraestructura como el comportamiento de los implantes según las necesidades de la operación.
Al igual que otros C2 modernos, AdaptixC2 permite separar de forma clara los distintos componentes del framework, como el servidor, los agentes y los canales de comunicación. Esto facilita la personalización del tráfico, la ampliación de funcionalidades y la adaptación del C2 a distintos escenarios de emulación de adversarios.
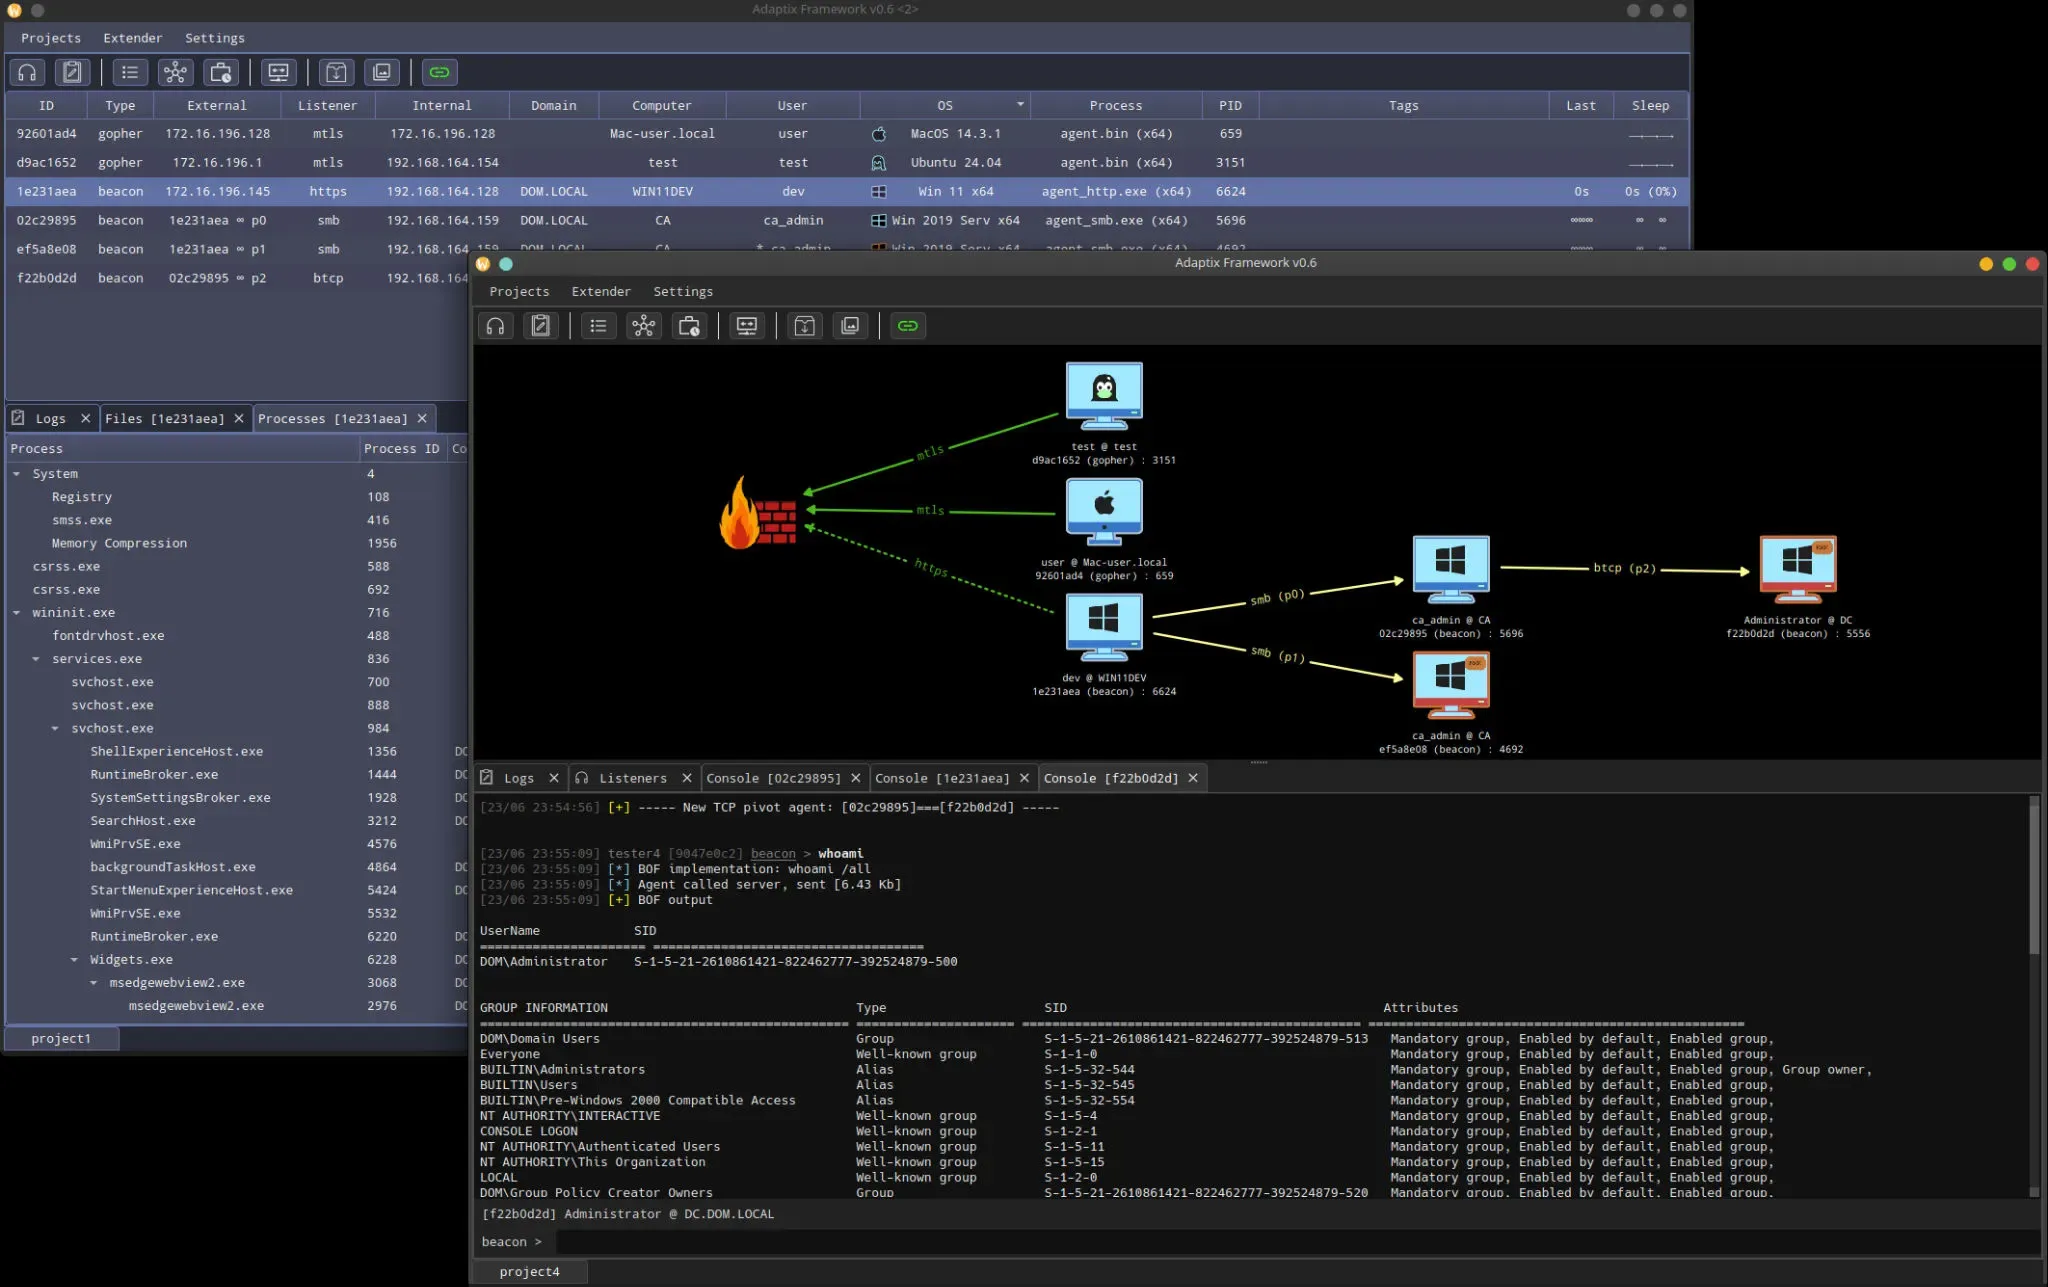
Se dice que es el hermano pequeño de Cobalt Strike.
Mythic
Mythic es un C2 de código abierto ampliamente utilizado en entornos de Red Team, investigación ofensiva y desarrollo de tooling. Se caracteriza por su arquitectura flexible y por permitir la integración de distintos agentes o payloads dentro de una misma plataforma.
Una de las características más destacadas de Mythic es su enfoque extensible, ya que permite añadir nuevos componentes, servicios y capacidades de forma relativamente sencilla. Esto lo convierte en una opción muy utilizada en laboratorios y ejercicios donde se busca un mayor control sobre los implantes, la infraestructura y la operativa del equipo atacante.
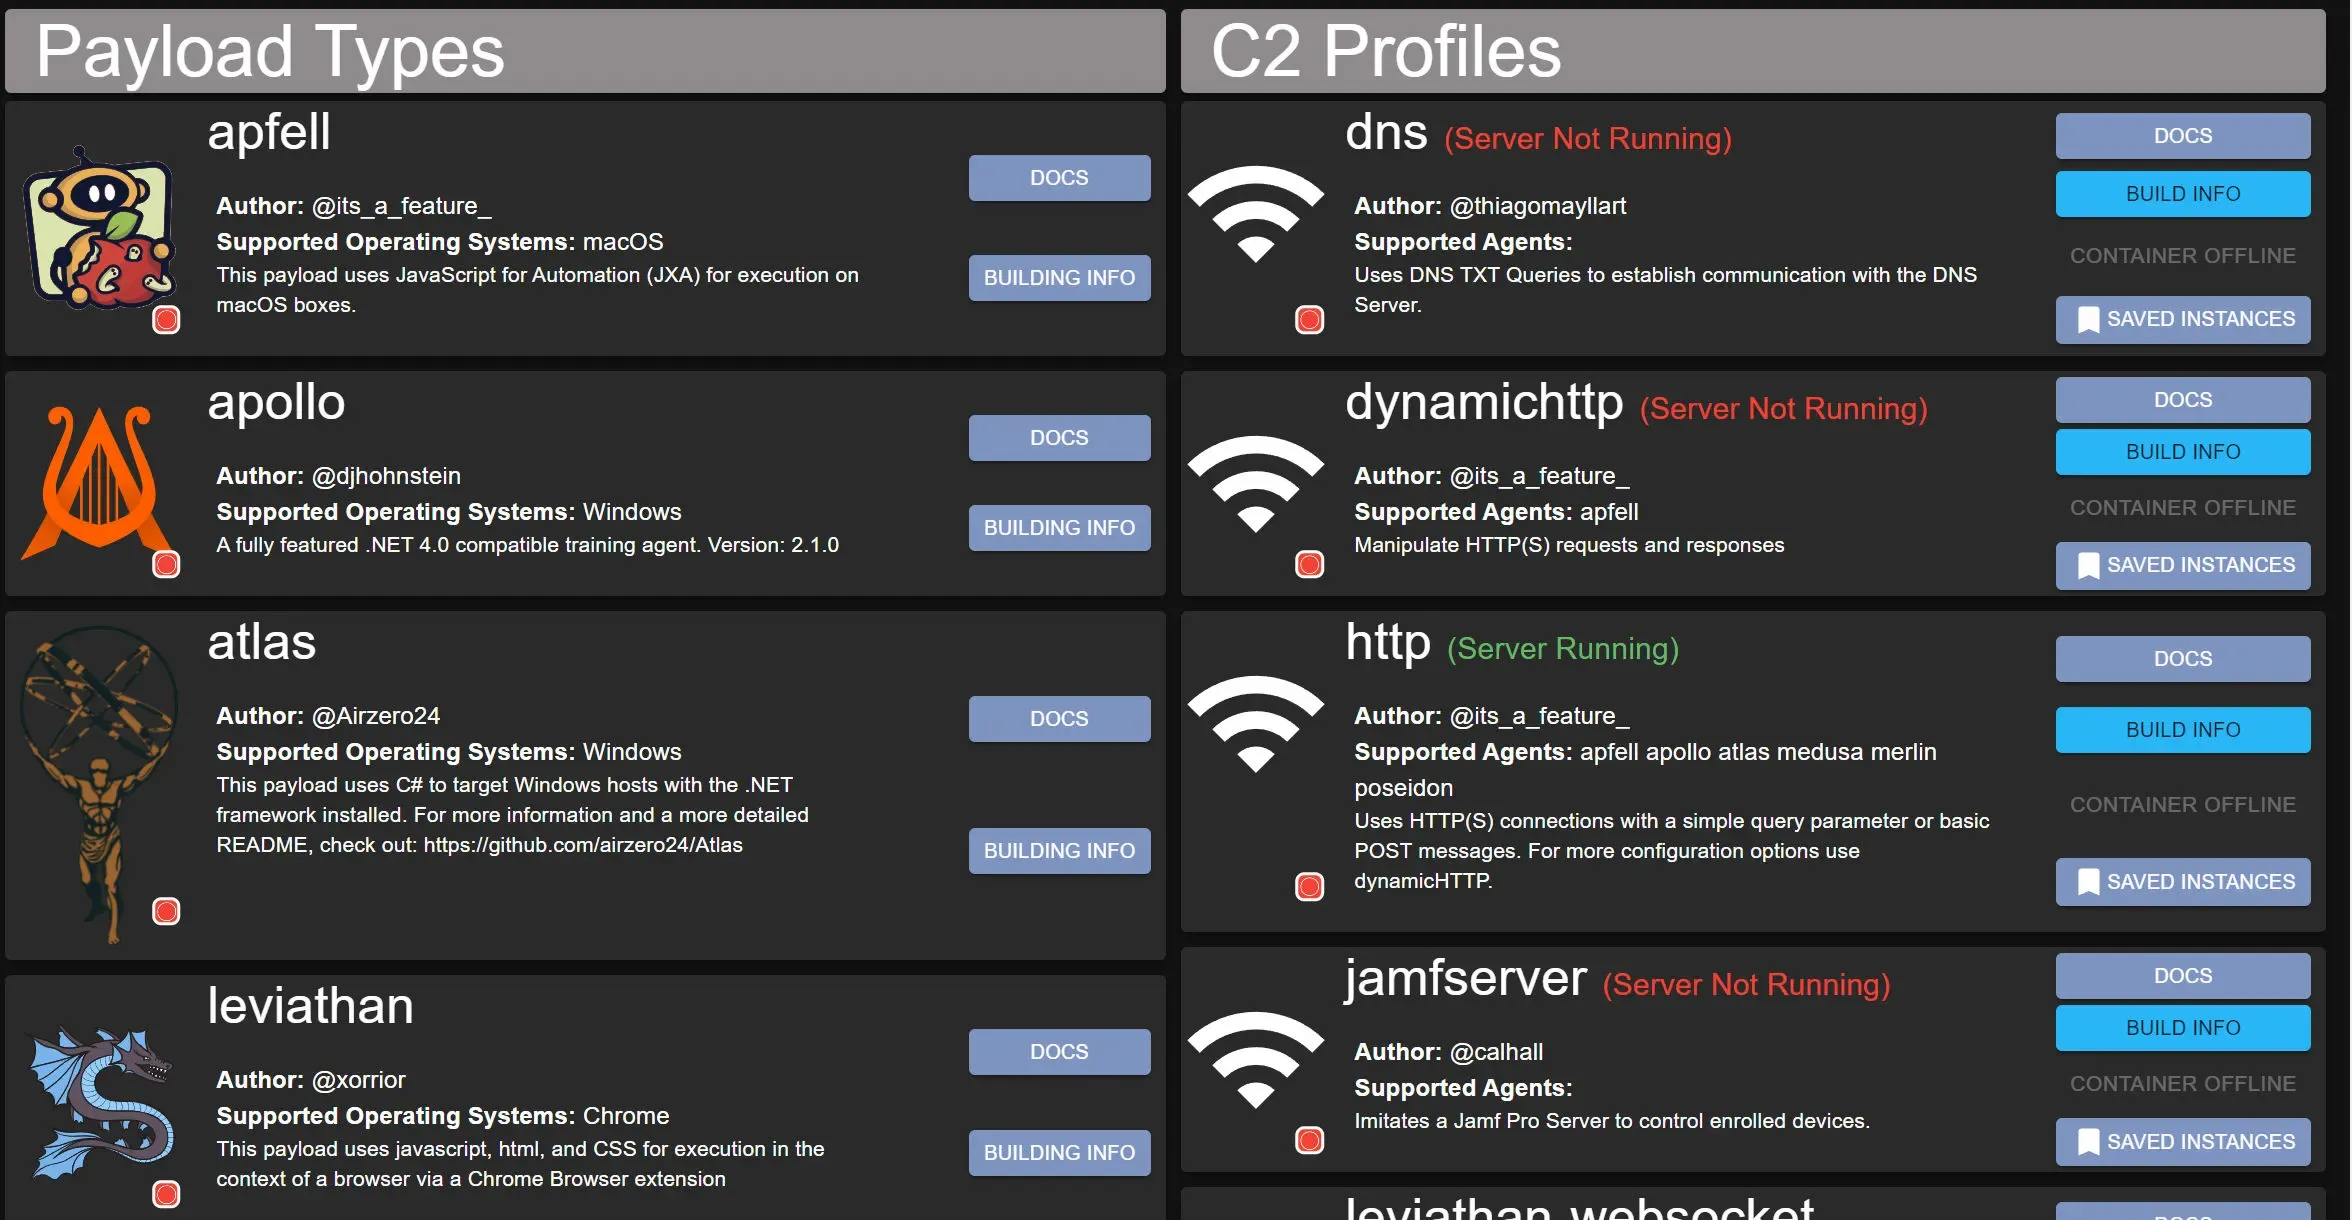
En futuras entradas se hablará de elementos más técnicos y avanzados de los C2s como los Beacon Object Files, COFF, perfiles maleables y otros.