
Los ejercicios de red team (o equipo rojo) se centran en simular el comportamiento de amenazas complejas, centrándose en la evasión de defensas y la persistencia en la red.
A diferencia de un proyecto de pentesting, el cual suele tener una duración corta y se centra en descubrir el mayor número de vulnerabilidades posibles, los ejercicios de red team normalmente trazan un camino concreto a partir de escenarios donde el objetivo es obtener acceso a la red interna y conseguir banderas o metas específicas.
Por ejemplo, un ejercicio de red team que tiene como objetivo obtener acceso inicial en la red objetivo sería:
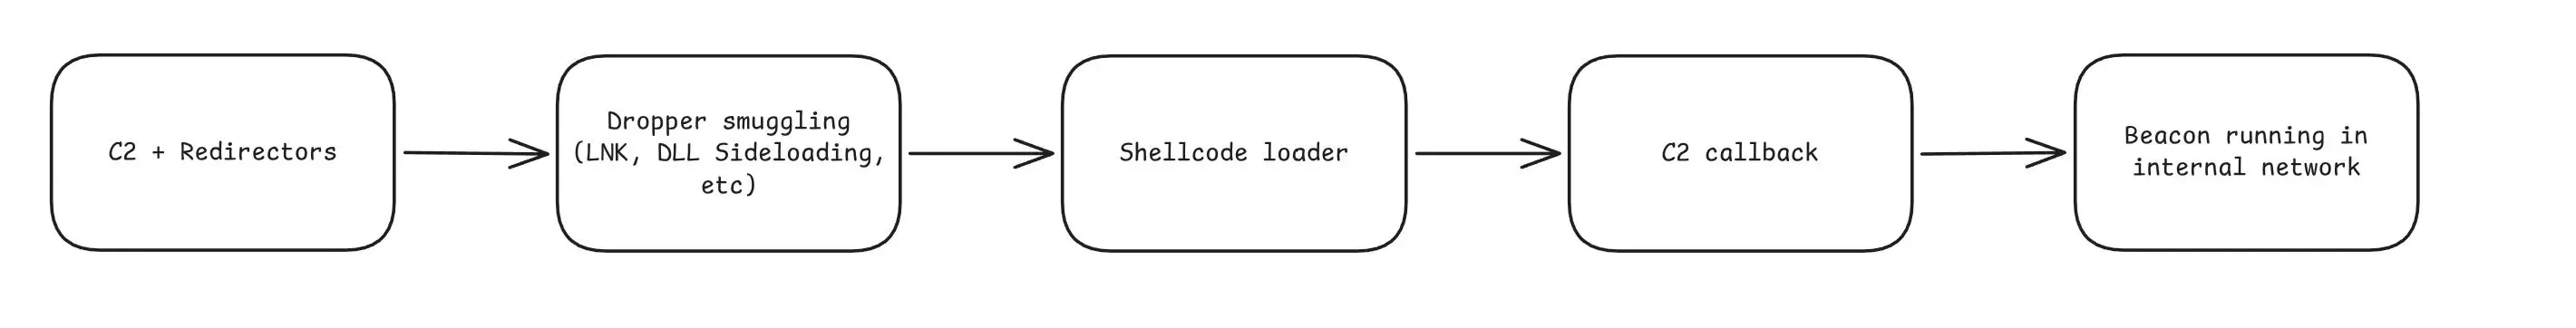
Este enfoque metodológico convierte al red team en una disciplina que va más allá de la detección de vulnerabilidades, tratando de validar la capacidad real de detección y respuesta de una organización frente a un adversario con recursos. Mientras que el pentesting responde intenta auditar una aplicación en un momento en el tiempo durante una duración determinada, el red team revela si el SOC puede detectar el escenario, contenerlo y tratarlo de forma correcta.
Un ejercicio de red team suele articularse en fases que reflejan las etapas de un ataque real, siguiendo marcos como MITRE ATT&CK o el Cyber Kill Chain:
- Reconocimiento y desarrollo de infraestructura: preparación de dominios, certificados y redirectors que camuflen el tráfico de C2.
- Acceso inicial: entrega de malware mediante phishing, explotación de un servicio expuesto o malas configuraciones, intrusión física, etc.
Elementos y términos de red team
Un ejercicio de red team combina componentes técnicos y teóricos que trabajan juntos para simular una amenaza realista de forma controlada.
Command and Control (C2)
El C2 es la infraestructura que permite al operador mantener comunicación con los implants desplegados en la red objetivo.
Normalmente se compone de varias capas: un servidor (donde se gestionan los agentes), redirectors que ocultan la IP real del servidor y perfiles C2 maleables que hacen que el tráfico parezca legítimo (por ejemplo, imitando peticiones a servicios cloud conocidos).
Herramientas comunes en este espacio son Cobalt Strike, Sliver, Mythic o Havoc, cada una con distintas capacidades de personalización de tráfico y despliegue de módulos.
Escenarios de ingeniería social
La ingeniería social es a menudo el vector de acceso inicial en durante un ejercicio de red team, ya que replica cómo actúan los atacantes reales, que rara vez explotan vulnerabilidades técnicas puras cuando pueden engañar a un usuario. Los escenarios más habituales incluyen:
- Phishing dirigido (spear phishing) con documentos maliciosos o enlaces a páginas de captura de credenciales.
- Vishing, llamadas telefónicas suplantando a soporte técnico o proveedores externos.
- Pretexting físico, como acceder a oficinas haciéndose pasar por personal de mantenimiento o repartidores.
Estos escenarios se diseñan a medida del cliente, basándose en inteligencia de amenazas previa sobre el sector y los empleados objetivo.
Evasión de defensas
La evasión es el elemento que diferencia técnicamente un red team de otras pruebas de seguridad, ya que el objetivo es pasar desapercibido ante medidas de seguridad en cliente final como EDR, AV y el equipo de SOC durante el mayor tiempo posible. Entre las técnicas más usadas están:
- Unhooking de APIs y llamadas directas a syscalls para evitar el monitoreo de EDR en espacio de usuario.
- Shellcode loaders que ejecutan código en memoria sin tocar disco, reduciendo el rastro forense.
- Ofuscación y cifrado de payloads para evadir firmas estáticas de AV.
- Living off the land, usando binarios legítimos del sistema (LOLBins) para ejecutar acciones maliciosas sin levantar alertas.
- Técnicas de persistencia sigilosa, como tareas programadas o claves de registro poco habituales, para mantener el acceso sin ser detectado.
Marco regulatorio
Cada vez más sectores, especialmente el financiero, exigen que los ejercicios de red team sigan marcos regulatorios específicos que estandarizan la metodología y garantizan resultados comparables entre organizaciones. Los más relevantes en Europa son:
TIBER-EU, el marco del Banco Central Europeo para pruebas de red team basadas en threat intelligence en entidades financieras.
DORA (Digital Operational Resilience Act), regulación de la UE que obliga a determinadas entidades financieras a realizar TLPT (Threat-Led Penetration Testing) de forma periódica.
CBEST y GBEST, marcos equivalentes usados en el Reino Unido para banca y organismos gubernamentales.
Estos marcos exigen normalmente una fase de inteligencia de amenazas (CTI) previa a la fase de red team, de manera que los escenarios simulados se basen en TTPs de actores reales relevantes para el sector del cliente, y no en ataques genéricos.